أبرز مخرجات ومحاور المقال الأكاديمي
- تعريف الخطر وفق ISO 31000 كأثر لعدم اليقين على تحقيق الأهداف (Effect of uncertainty on objectives).
- المبادئ الثمانية التي تضمن أن إدارة المخاطر تخلق القيمة وتحميها (Value Creation & Protection).
- تكامل إطار عمل إدارة المخاطر (Framework) مع الهيكل القيادي وحوكمة المنظمة.
- مراحل عملية إدارة المخاطر: تحديد، تحليل، تقييم، معالجة، ورصد مستمر.
- بناء مصفوفة تقييم المخاطر (Risk Matrix) النوعية والكمية لتحديد أولويات المعالجة والتحوط.
المفهوم الفلسفي والمنهجي للخطر وفق معايير ISO الدولية
تُعرّف المواصفة القياسية الدولية ISO 31000 الخطر بأنه 'أثر عدم اليقين على تحقيق الأهداف' (The effect of uncertainty on objectives). ويحمل هذا التعريف بعداً فلسفياً متقدماً؛ فالأثر قد يكون انحرافاً إيجابياً (فرصة يمكن استثمارها) أو انحرافاً سلبياً (تهديداً يجب التحوط له أو تخفيفه).
يهدف معيار ISO 31000:2018 إلى توفير إطار مرجعي عام غير إلزامي يمكن تطبيقه على أي نوع من المنظمات بغض النظر عن حجمها أو قطاعها أو طبيعة نشاطها، مما يمنحه مرونة عالية وقدرة فريدة على الاندماج مع النظم الإدارية الأخرى.
"إدارة المخاطر ليست نشاطاً منفصلاً يُمارس بمعزل عن الإدارة، بل هي جزء لا يتجزأ من جميع العمليات والأنشطة المؤسسية وعمليات اتخاذ القرار."
— المواصفة القياسية الدولية ISO 31000:2018المبادئ الثمانية لإدارة المخاطر الفعالة
تعد المبادئ هي الأساس الذي تقوم عليه إدارة المخاطر الناجحة، وتعتبر المعيار الأساسي لتقييم كفاءة أي نظام لإدارة المخاطر داخل المنظمة.
- متكاملة (Integrated): تشكل جزءاً لا يتجزأ من جميع الأنشطة المؤسسية.
- منظمة وشاملة (Structured & Comprehensive): تساهم في تحقيق نتائج متسقة وقابلة للمقارنة.
- مخصصة ومفصلة (Customized): تتناسب مع السياق الداخلي والخارجي للمنظمة وأهدافها.
- شاملة وتشاركية (Inclusive): تضمن إشراك أصحاب المصلحة المعنيين والاستفادة من معارفهم.
- ديناميكية (Dynamic): تستجيب للمتغيرات والأحداث الطارئة في البيئة التشغيلية في الوقت المناسب.
- تستند إلى أفضل المعلومات المتاحة (Best Available Information): تأخذ بالاعتبار البيانات التاريخية والتوقعات المستقبلية.
- تراعي العوامل البشرية والثقافية (Human & Cultural Factors): تعترف بتأثير السلوك البشري والثقافة التنظيمية.
- التحسين المستمر (Continual Improvement): تتطور باستمرار من خلال التعلم واكتساب الخبرات.
عناصر إطار عمل إدارة المخاطر المؤسسية (ERM Framework)
يقوم إطار العمل على نموذج عجلة التحسين المستمر (Plan-Do-Check-Act) ويتمحور حول 'القيادة والالتزام' (Leadership and Commitment) كقوة دافعة لترسيخ النظام:
1. التكامل (Integration): غرس إدارة المخاطر في صميم الهيكل والعمليات الاستراتيجية والتشغيلية.
2. التصميم (Design): فهم سياق المنظمة، صياغة سياسة إدارة المخاطر، وتوزيع المسؤوليات والصلاحيات.
3. التطبيق (Implementation): وضع خطة التنفيذ وتوفير الموارد وتدريب الكوادر.
4. التقييم (Evaluation): قياس أداء إطار العمل وتحديد الفجوات ونقاط القوة.
5. التحسين (Improvement): التكيف المستمر ومعالجة القصور لضمان ملائمة النظام.
مراحل دورة تقييم ومعالجة المخاطر (Risk Assessment Process)
تتكون العملية التشغيلية لإدارة المخاطر من خمس خطوات تفاعلية ومستمرة:
| المرحلة | الهدف التنفيذي | الأدوات والمنهجيات المستخدمة |
|---|---|---|
| تحديد السياق (Scope & Context) | تحديد البيئة الداخلية والخارجية ومعايير الخطر | تحليل PESTLE، تحليل SWOT، وسجل أصحاب المصلحة |
| تحديد المخاطر (Risk Identification) | اكتشاف مصادر الخطر وأسبابه وتبعاته المحتملة | جلسات العصف الذهني، قوائم التدقيق، وتحليل HAZOP |
| تحليل المخاطر (Risk Analysis) | فهم طبيعة الخطر ومستوى احتماليته وشدة أثره | التحليل النوعي، التحليل الكمي، وتحليل شجرة القرارات |
| تقييم المخاطر (Risk Evaluation) | مقارنة مستوى الخطر مع معايير تقبل المخاطر | مصفوفة المخاطر 5x5، منحنيات التوزيع الاحتمالي |
| معالجة المخاطر (Risk Treatment) | اختيار استراتيجية التعامل المناسبة مع الخطر | التجنب، التخفيض، المشاركة (التأمين)، أو القبول المدروس |
مصفوفات تقييم المخاطر وحساب مستوى الخطر الكامن والمتبقي
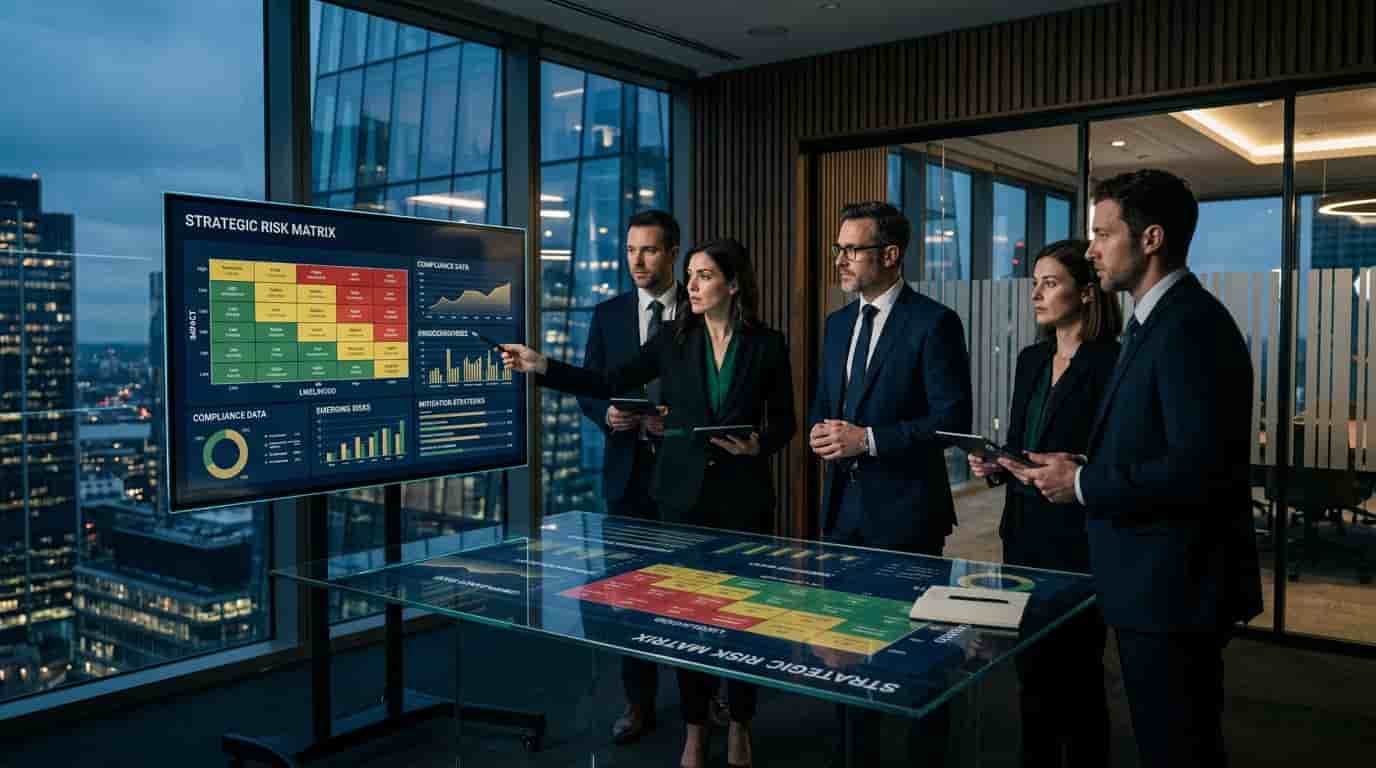
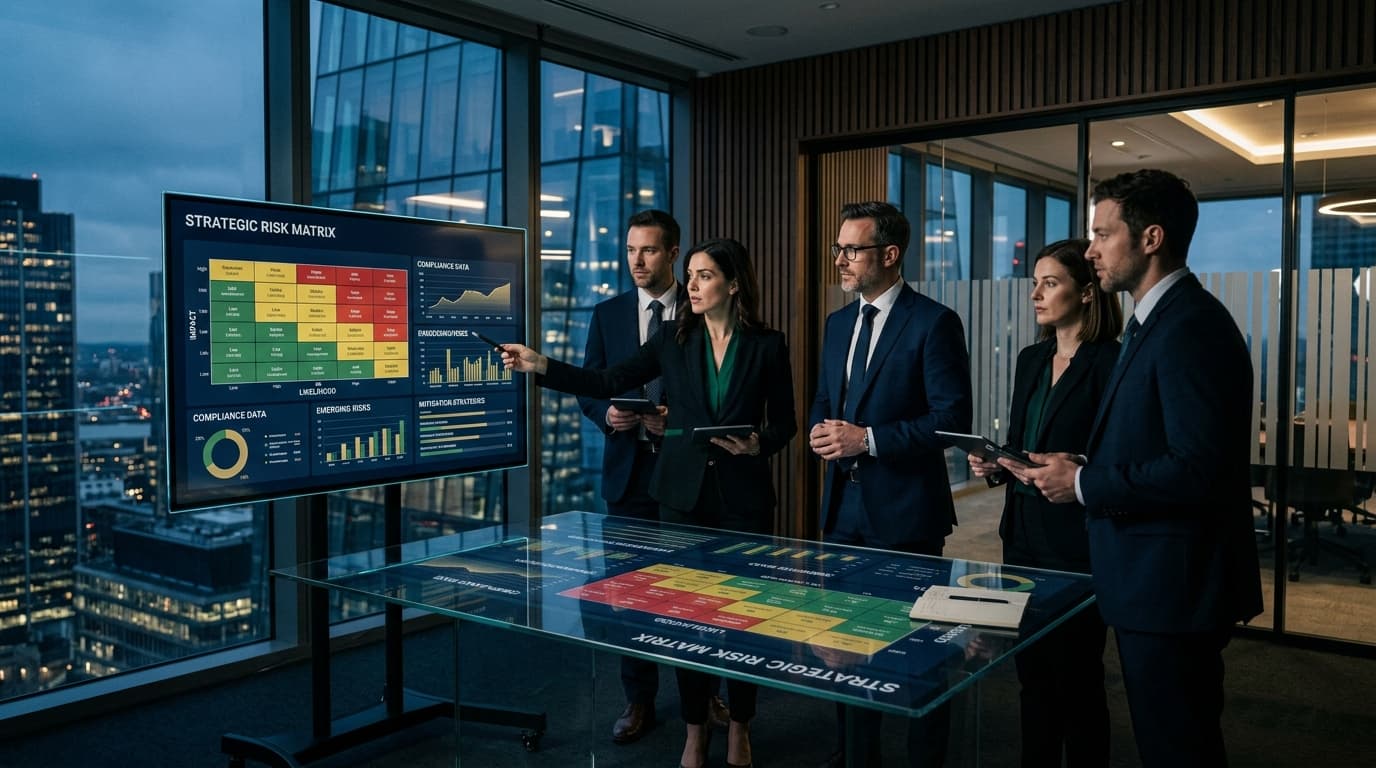
تعد مصفوفة تقييم المخاطر (Risk Matrix) من الأدوات البصرية الأكثر استخداماً لتصنيف المخاطر وتحديد أولويات المعالجة. يتم حساب درجة الخطر الكامن (Inherent Risk) من خلال المعادلة:
درجة الخطر = الاحتمالية (Likelihood) × شدة الأثر (Impact)
وبعد تطبيق الضوابط الرقابية الوقائية والعلاجية، يتم قياس الخطر المتبقي (Residual Risk) للتأكد من وقوعه ضمن شهية المنظمة للمخاطر (Risk Appetite) والحدود المقبولة للإدارة العليا.
استراتيجيات معالجة المخاطر (4Ts Strategy)
1. Treat (المعالجة والتخفيف عبر ضوابط إضافية) - 2. Transfer (نقل الخطر كالتأمين والتعاقد الخارجي) - 3. Terminate (إنهاء النشاط المسبب للخطر) - 4. Tolerate (تحمل الخطر وقبوله إذا كانت كلفة معالجته تفوق عوائده).
الربط بين ISO 31000 ومعايير الامتثال واستمرارية الأعمال
تتكامل مواصفة ISO 31000 بشكل وثيق مع المعايير الدولية الأخرى مثل ISO 22301 لإدارة استمرارية الأعمال و ISO 27001 لأمن المعلومات و ISO 9001 لنظم إدارة الجودة. يساعد هذا التكامل في بناء حوكمة مؤسسية رصينة تحقق الكفاءة وتمنع تضارب السياسات الرقابية.
خاتمة وتوصيات لبناء ثقافة الوعي المؤسسي بالمخاطر
إن الإدارة الناجحة للمخاطر ليست مجرد ملء لسجلات المخاطر وحفظها في الأدراج، بل هي ثقافة وعي وتفكير استباقي يتبناه كل موظف داخل المنشأة. ننصح المؤسسات بالاستثمار في تدريب الكوادر، تطوير سجلات مخاطر حية، وتحديث سياسات الحوكمة دورياً لضمان الجاهزية التامة لمواجهة أي متغيرات غير متوقعة.
المراجع والمصادر الأكاديمية المعتمدة
- International Organization for Standardization. (2018). ISO 31000:2018 – Risk management: Guidelines. ISO Central Secretariat, Geneva, Switzerland.
- Hopkin, P. (2018). Fundamentals of Risk Management: Understanding, Evaluating and Implementing Effective Risk Management (5th ed.). Kogan Page.
- Committee of Sponsoring Organizations of the Treadway Commission (COSO). (2017). Enterprise Risk Management – Integrating with Strategy and Performance.
- Aven, T. (2016). Risk assessment and risk management: Review of recent advances on their foundation. European Journal of Operational Research, 253(1), 1-13.
الأسئلة الشائعة حول الجودة والحوكمة
م. ريم الشمري
كاتب ومحاضر معتمدمستشارة معتمدة في هندسة النظم وتصميم أطر الحوكمة وإدارة المخاطر التشغيلية والمالية للجهات الحكومية والخاصة.
ماجستير إدارة الجودة والمخاطر المؤسسية — جامعة الملك سعود